


Dal noleggio flotte al rischio informatico: come le auto connesse stanno ridefinendo la mobilità aziendale
Introduzione: La Nuova Realtà delle Flotte Aziendali
Immagina la scena: un fleet manager è seduto alla sua scrivania e sta firmando il contratto per un nuovo lotto di cinquanta eleganti vetture executive destinate al team commerciale dell’azienda. Il contratto è eccellente, i canoni mensili di noleggio a lungo termine sono competitivi e le vetture sono dotate delle migliori tecnologie sul mercato: navigazione integrata, diagnostica remota del motore e display sul cruscotto che si sincronizzano perfettamente con l’agenda di ogni conducente. Sembra una vittoria schiacciante per l’efficienza operativa.
Ma c’è un dettaglio fondamentale: mentre il fleet manager si preoccupa dell’usura degli pneumatici, dei tagliandi di routine e dei consumi di carburante, il dipartimento di sicurezza IT non ha la minima idea che questi veicoli siano appena stati collegati alla rete aziendale.
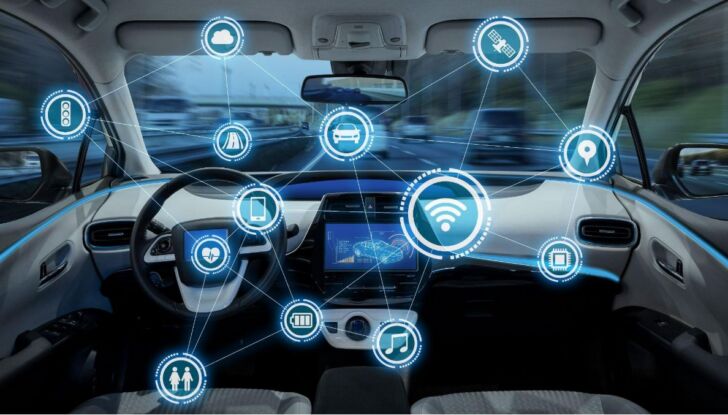
Oggi le auto aziendali non sono più semplici mezzi meccanici che trasportano gli agenti di commercio dal punto A al punto B. Sono veicoli definiti dal software (Software-Defined Vehicles – SDV)—essenzialmente giganti smartphone su ruote che trasmettono continuamente dati telemetrici, scaricano informazioni dai server cloud e si collegano ai software aziendali. Se da un lato questa svolta digitale rende la gestione della flotta più fluida che mai, dall’altro apre una superficie d’attacco informatico di enormi dimensioni.
La vera responsabilità legale parcheggiata nel piazzale aziendale non è più un parafango rigato o una gomma a terra: è un gateway digitale non aggiornato e privo di protezione.
Il Cambiamento: La flotta moderna è un Data Center su ruote
Dalla gestione meccanica alla mobilità definita dal software
Fino a poco tempo fa, il noleggio di veicoli B2B era un processo piuttosto semplice. Si sceglievano i modelli, si negoziava il valore residuo, si stipulava l'assicurazione e si consegnavano le chiavi fisiche ai dipendenti. L’automobile era un’isola isolata di metallo e gomma.
Oggi quel modello è del tutto obsoleto. Il concetto tradizionale di noleggio si è trasformato: da semplice locazione di beni materiali è diventato la gestione di complessi ecosistemi digitali. Le case automobilistiche non vendono più solo cavalli vapore, ma servizi in abbonamento, piattaforme cloud e reti in movimento. Quando un’azienda acquisisce un veicolo a noleggio oggi, sta di fatto integrando una nuova postazione di lavoro mobile nella propria infrastruttura organizzativa.
Telemetria, diagnostica in tempo reale e analisi predittiva
Perché le flotte connesse si stanno imponendo ovunque? Perché i benefici operativi sono innegabili. Le moderne piattaforme di gestione flotte monitorano ogni parametro in tempo reale: tracciano lo stile di guida, prevedono l’usura dei freni prima che si verifichi un guasto meccanico, ottimizzano i percorsi grazie all’analisi del traffico in tempo reale e registrano automaticamente i chilometri percorsi per le deduzioni fiscali.
Questo livello di accuratezza permette alle aziende di risparmiare cifre considerevoli in manutenzione e carburante. Tuttavia, ogni singolo dato telemetrico trasmesso tra il veicolo e il cloud crea un ponte bidirezionale costante. Se quel ponte non viene protetto in modo adeguato, può trasformarsi facilmente in un varco aperto per i criminali informatici intenti a penetrare nella rete aziendale.
La superficie d’attacco nascosta: dove la comodità incontra il rischio informatico
I sistemi di infotainment a bordo come estensione dell’ufficio
Sali a bordo di un qualsiasi veicolo aziendale di ultima generazione e troverai ampi display touchscreen gestiti da sistemi operativi sofisticati. I conducenti associano i propri dispositivi in pochi secondi, potendo così partecipare a videoconferenze, dettare messaggi e accedere ai file aziendali direttamente dal volante.
L’auto è diventata a tutti gli effetti un prolungamento della scrivania. Ma pensa a cosa succede quando un dipendente sincronizza lo smartphone o effettua l’accesso diretto a un’applicazione di bordo. Registri delle chiamate, rubriche dei contatti, agende interne e token di autenticazione salvati in cache vanno a risiedere direttamente nell’unità centrale del veicolo. Se l’auto viene restituita alla fine del contratto di noleggio, riassegnata a un altro dipendente o rubata, tutti quei dati aziendali sensibili seguono la stessa sorte.
L’intersezione tra fattore umano e digitale: proteggere le credenziali aziendali
Protezione degli asset sensibili: la vulnerabilità della Business Email
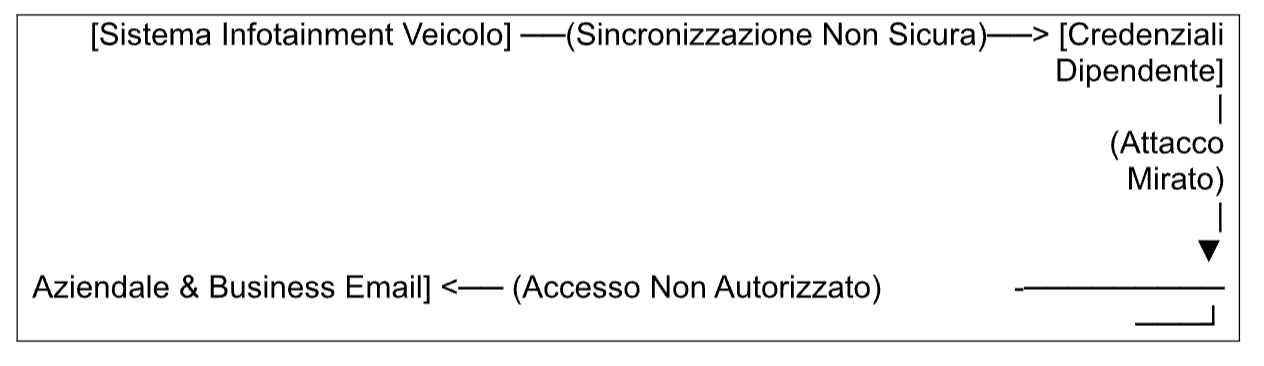
Considera come si svolgono le attività lavorative quotidiane al volante. Quando i dipendenti sincronizzano i propri profili professionali o accedono ad asset aziendali sensibili mentre sono in viaggio—sia per rispondere a un avviso urgente sia per verificare gli ordini di spedizione inviati alla propria business email principale tramite il browser integrato nel cruscotto—il veicolo agisce come una vera e propria estensione della rete d’ufficio. Mettere in sicurezza quel terminale non è più una scelta opzionale.
Immagina uno scenario in cui un dirigente lascia il veicolo parcheggiato presso una stazione di ricarica pubblica per EV. Se il sistema di infotainment dell’auto o l’hotspot Wi-Fi locale sono privi di adeguate misure di sicurezza enterprise, un malintenzionato nelle vicinanze potrebbe intercettare i token di sessione o eseguire un attacco man-in-the-middle. Se tale attacco compromette le credenziali della business email del conducente, l’hacker ottiene l’accesso diretto alle comunicazioni interne, agli elenchi clienti riservati e agli archivi cloud aziendali. Quello che era iniziato come un attacco all’impianto stereo dell’auto si trasforma in una violazione dei dati aziendali su larga scala.
Aggiornamenti Over-the-Air (OTA): Comodità vs. Sfruttamento
Tutti apprezzano gli aggiornamenti Over-the-Air (OTA). L’idea che il veicolo possa scaricare una patch durante la notte e risvegliarsi al mattino con un’autonomia migliorata o un’interfaccia utente aggiornata ha quasi del magico. Tuttavia, la tecnologia OTA implica che i veicoli siano costantemente in ascolto, pronti a ricevere comandi software da server esterni.
Se un hacker dovesse simulare un server di aggiornamento OTA o compromettere il portale di gestione di un fornitore di flotte, non violerebbe una singola autovettura: potrebbe potenzialmente assumere il controllo di un’intera flotta contemporaneamente. Dalla disattivazione da remoto dei veicoli alla manipolazione dei percorsi GPS, i rischi crescono in modo esponenziale con l’aumentare della connettività.
Conformità normativa e standard di sicurezza informatica per le flotte
Decodificare le Normative UN R155 e UN R156 per i Fleet Manager
I governi e gli enti regolatori hanno preso piena consapevolezza di questi rischi. La Commissione Economica per l’Europa delle Nazioni Unite (UNECE) ha introdotto i regolamenti UN R155 e UN R156, rendendo la sicurezza informatica un requisito obbligatorio per l’omologazione dei veicoli.
- UN R155: Impone ai costruttori automobilistici di adottare un sistema certificato di gestione della sicurezza informatica (Cybersecurity Management System – CSMS) per identificare, valutare e gestire i rischi informatici lungo tutto il ciclo di vita del veicolo.
- UN R156: Disciplina i sistemi di gestione degli aggiornamenti software (Software Update Management Systems – SUMS), garantendo che gli aggiornamenti Over- the-Air vengano eseguiti in modo sicuro senza compromettere la sicurezza operativa del mezzo.
Per i dirigenti e gli gestori di flotte, queste normative non costituiscono un semplice gergo tecnico per ingegneri, ma definiscono il quadro giuridico della dovuta diligenza (due diligence). Se si acquisiscono in noleggio veicoli non conformi a tali standard, l’azienda rischia sanzioni per mancata conformità, il rigetto dei risarcimenti assicurativi e il blocco dell’operatività in caso di attacco informatico.
L’affermazione dei Vehicle Security Operations Center (VSOC)
Così come le reti aziendali si affidano ai Security Operations Center (SOC) per monitorare server e computer portatili, il settore automotive si avvale oggi dei Vehicle Security Operations Center (VSOC). Si tratta di centrali di controllo specializzate che monitorano il traffico dati dell'intera flotta 24 ore su 24, sfruttando l'intelligenza artificiale e l'analisi comportamentale per individuare anomalie sospette—come un'auto aziendale che tenta di comunicare con un server sconosciuto all'estero alle 3 di notte. I VSOC stanno diventando rapidamente uno standard offerto dalle principali società di noleggio e gestione flotte.
Orientarsi nel futuro: strategie pratiche di sicurezza per la mobilità aziendale
Abattere le Barriere tra Gestione Flotte e Dipartimento IT
In che modo le aziende possono conciliare gli straordinari vantaggi dei veicoli connessi con la crescente rete di minacce digitali? Il primissimo passo consiste nell’eliminare le divisioni interne tra i reparti.
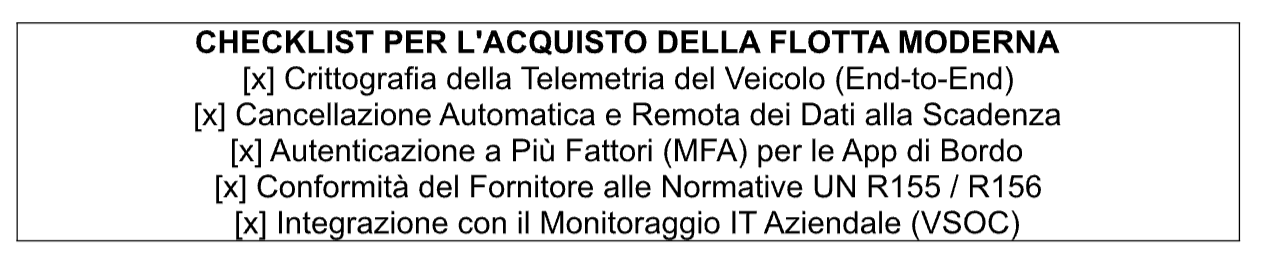
Per decenni, la gestione delle flotte e il dipartimento IT aziendale hanno operato in mondi del tutto separati. Oggi questo approccio deve cambiare. Chi si occupa degli acquisti della flotta deve consultare il team di sicurezza IT prima di sottoscrivere nuovi contratti di noleggio. Le verifiche sulla crittografia dei dati, sui protocolli di archiviazione cloud e sulle funzionalità di cancellazione remota devono far parte della checklist standard di approvvigionamento, al pari dell’efficienza del carburante e dei canoni mensili.
Implementare la sicurezza Zero-Trust per i conducenti aziendali
La sola tecnologia non basta a proteggere l’azienda se i conducenti lasciano aperta la porta d’ingresso digitale. È fondamentale applicare politiche di sicurezza basate sull’architettura Zero-Trust anche alla mobilità aziendale:
- Rendere Obbligatoria l’Autenticazione a Più Fattori (MFA): Richiedere l’MFA su tutti gli account aziendali a cui si accede tramite dispositivi mobili o display di bordo.
- Automatizzare la Cancellazione dei Dati: Verificare che dai veicoli della flotta vengano rimossi tutti i profili utente salvati, le credenziali Bluetooth associate e la cronologia delle posizioni non appena il conducente restituisce l’auto o termina un progetto.
- Sensibilizzare i Conducenti sull’Igiene Digitale: Spiegare ai dipendenti che il display dell’auto è una vera e propria postazione di lavoro. Devono prestare la stessa identica attenzione nell’inserire password o nel consultare la business email dall’abitacolo che userebbero collegandosi a una rete Wi-Fi pubblica in un bar.
Conclusione: Guidare in Sicurezza verso un Futuro Connesso
La trasformazione della mobilità aziendale è una realtà consolidata e non è possibile tirare il freno a mano. Le flotte connesse e i veicoli definiti dal software offrono un’efficienza senza precedenti, costi operativi ridotti e una maggiore produttività per i dipendenti. Tuttavia, poiché il confine tra i veicoli e le reti informatiche aziendali si fa sempre più sottile, i dirigenti devono considerare la mobilità come un pilastro fondamentale della sicurezza IT.
Nel panorama aziendale moderno, gestire le chiavi fisiche dell’auto è la parte più semplice; proteggere gli accessi digitali rappresenta la vera sfida. Trattando la sicurezza informatica della flotta con il medesimo rigore riservato alla protezione della rete aziendale, le imprese potranno proiettarsi con sicurezza nel futuro della mobilità connessa senza rischiare un guasto digitale.
Domande Frequenti (FAQ)
Qual è la principale minaccia alla sicurezza informatica per le flotte aziendali moderne?
La minaccia principale deriva dai terminali non gestiti all’interno del veicolo. Quando i sistemi di infotainment e i dispositivi telemetrici IoT si sincronizzano con le reti cloud aziendali senza un’adeguata crittografia o autenticazione, gli hacker possono utilizzarli come punto d’ingresso per sottrarre dati aziendali o sferrare attacchi informatici su vasta scala.
In che modo normative come la UN R155 incidono sul noleggio delle auto aziendali?
La norma UN R155 impone ai costruttori automobilistici di mantenere rigorosi sistemi di gestione della sicurezza informatica lungo tutto il ciclo di vita del veicolo. Per le società di noleggio flotte, ciò significa dover garantire che i veicoli offerti rispettino gli standard di sicurezza internazionali, fornendo ai clienti aziendali architetture hardware e software verificate e sicure.
Perché l’account di business email di un dipendente è vulnerabile attraverso lo schermo dell’auto?
I sistemi multimediali di bordo memorizzano spesso credenziali, token di sessione attivi e dati personali quando i dipendenti sincronizzano lo smartphone o accedono alle app dal cruscotto. Se un dipendente accede alla propria business email o al portale aziendale tramite una connessione non protetta o lascia il profilo attivo su un veicolo condiviso, utenti non autorizzati possono facilmente appropriarsi di tali credenziali.
Che ruolo svolge un Vehicle Security Operations Center (VSOC) nella sicurezza della flotta?
Un VSOC opera come un centro di monitoraggio della sicurezza attivo 24 ore su 24, progettato specificamente per i veicoli connessi. Analizza in tempo reale i dati telemetrici, i log di sistema e il traffico di rete dell’intera flotta per rilevare minacce informatiche, tentativi di accesso non autorizzati o comportamenti anomali prima che l’attacco possa causare danni.
Come possono i fleet manager iniziare a proteggere i veicoli connessi fin da subito?
I fleet manager dovrebbero avviare immediatamente una collaborazione con il team di sicurezza IT interno. È consigliabile iniziare con un audit di tutti i veicoli connessi attualmente in uso, rendendo obbligatoria l’autenticazione a più fattori (MFA) per gli account aziendali usati in viaggio, stabilendo protocolli per la cancellazione periodica dei dati dalle auto a noleggio e richiedendo garanzie di conformità in materia di sicurezza informatica a tutti i fornitori.
LISTINO E OFFERTE SPECIALI


ARTICOLI CORRELATI






Articoli più letti


Le migliori offerte del mese
Infomotori.com - Quotidiano di informazione registrato presso il Tribunale di Vicenza n. 980 del 19.09.2000
founded by Ivana Gabriella Cenci and Carlo Valente - Direttore Responsabile: Ivana Gabriella Cenci
Edito da Caval Service srl, - P.IVA 02514810247 - Copyright 2026 © Tutti i diritti riservati.
founded by Ivana Gabriella Cenci and Carlo Valente - Direttore Responsabile: Ivana Gabriella Cenci
Edito da Caval Service srl, - P.IVA 02514810247 - Copyright 2026 © Tutti i diritti riservati.